Passkeys: por qué las contraseñas están empezando a quedarse obsoletas
Las passkeys sustituyen secretos memorizados por credenciales protegidas en nuestros dispositivos. Así funcionan, estas son sus ventajas y estos son los problemas que aún deben resolver.
Durante décadas, iniciar sesión ha consistido en demostrar que conocemos un secreto. Escribimos un nombre de usuario, introducimos una contraseña y esperamos que nadie más la haya averiguado. El problema es que ese modelo exige demasiado a las personas y, al mismo tiempo, ofrece demasiadas oportunidades a los atacantes.
Las passkeys proponen darle la vuelta: en lugar de conocer el secreto con el que accedemos a una cuenta, utilizamos una credencial guardada y protegida por nuestros dispositivos. Para entrar basta con desbloquear el móvil u ordenador del mismo modo que lo hacemos a diario: huella, reconocimiento facial, PIN o patrón.
No es solo una forma más cómoda de escribir una contraseña. Es un cambio en la manera de demostrar quiénes somos.
Las contraseñas llevan años acumulando problemas
Una contraseña puede ser segura sobre el papel: larga, única y difícil de adivinar. La realidad cotidiana es bastante menos ordenada. Tenemos decenas de cuentas y cada servicio aplica sus propias reglas. Uno exige un símbolo, otro limita la longitud, otro no acepta espacios y alguno obliga a cambiar la clave periódicamente. Recordarlas todas es inviable, así que mucha gente termina reutilizándolas o modificando pequeños detalles.
La reutilización convierte una filtración aislada en un problema mucho mayor. Si una combinación de correo y contraseña aparece en una base de datos robada, los atacantes pueden probarla automáticamente en otros servicios. Que la web original almacenase mal las contraseñas empeora la situación, pero incluso una contraseña bien elegida deja de servir cuando se introduce en una página falsa.
Ahí entra el phishing. Un correo, mensaje o anuncio imita a un servicio conocido y conduce a una pantalla de acceso aparentemente legítima. El usuario entrega sus credenciales sin darse cuenta y, si también introduce un código temporal de autenticación en dos pasos, un atacante preparado puede utilizarlo en ese mismo momento.
Los gestores de contraseñas y la autenticación en dos pasos han mejorado mucho este panorama. Un gestor permite crear claves largas y distintas para cada cuenta, mientras que un segundo factor dificulta el acceso cuando una contraseña acaba filtrada. Es una combinación recomendable y bastante sólida, pero sigue estando construida alrededor de secretos que se copian, se pegan, se escriben y, en algunos casos, se pueden entregar a la web equivocada.
Qué es una passkey
Una passkey es una credencial digital vinculada a un servicio concreto. Se basa en criptografía de clave pública, aunque no hace falta conocer sus detalles para utilizarla.
Al crearla se generan dos elementos relacionados. El servicio recibe una clave pública, que no necesita mantenerse en secreto. La parte privada permanece protegida en el dispositivo o en el gestor de credenciales del usuario. Cuando llega el momento de iniciar sesión, el servicio envía una comprobación y el dispositivo la responde utilizando esa parte privada, sin revelarla ni enviarla por Internet.
Para autorizar la operación, el dispositivo pide una verificación local. Puede ser Face ID, Windows Hello, la huella del móvil o su código de desbloqueo. La biometría no se entrega a la página: se utiliza dentro del dispositivo para permitir el acceso a la credencial.
Esto también aclara una confusión habitual. La cara o la huella no son la passkey. Son el mecanismo con el que desbloqueamos su uso, igual que el PIN permite acceder al contenido cifrado de un teléfono.
De tres pasos a un solo gesto
El acceso tradicional bien planteado suele implicar abrir el gestor de contraseñas, desbloquearlo, rellenar la clave y completar un segundo factor. Dependiendo del servicio, ese factor puede llegar por SMS, generarse en otra aplicación o requerir una llave física. No es un proceso terrible, sobre todo con un buen autocompletado, pero acumula pasos y puntos de fricción.
Con una passkey, el servicio solicita la credencial adecuada y el dispositivo muestra una confirmación. Miramos a la cámara, apoyamos el dedo o escribimos el PIN. El resultado combina en un mismo flujo algo que tenemos —el dispositivo o la credencial sincronizada— con la comprobación local necesaria para usarlo.
La mejora no consiste únicamente en ahorrar unos segundos. Ya no hay una contraseña que recordar, inventar o reutilizar, ni un código temporal que copiar. Tampoco existe un secreto equivalente almacenado por el servicio que pueda recuperarse directamente de una filtración. Una brecha sigue siendo grave por muchos otros motivos, pero la clave pública guardada por la web no permite iniciar sesión por sí sola.
Por qué resisten mejor el phishing
Las passkeys se crean para un dominio concreto. El navegador y el sistema operativo intervienen en el proceso y comprueban con qué servicio se está intentando autenticar el usuario. Una página que imite visualmente a la original no puede solicitar y utilizar la credencial correspondiente al dominio auténtico.
Con una contraseña, una copia perfecta de la pantalla de acceso puede engañarnos porque somos nosotros quienes trasladamos el secreto. Con una passkey, el dispositivo no se limita a confiar en lo que vemos: verifica para qué sitio fue creada.
Eso no elimina todas las estafas. Alguien todavía puede manipularnos para realizar una transferencia, compartir información o aprobar una acción dentro de una cuenta ya abierta. También pueden existir fallos en dispositivos, navegadores o mecanismos de recuperación. Lo que desaparece es uno de los ataques más rentables y frecuentes: convencer al usuario para que escriba su contraseña en el lugar equivocado.
El problema se desplaza hacia los dispositivos y gestores
Las passkeys evitan varios defectos de las contraseñas, pero introducen nuevas preguntas. La primera aparece enseguida: ¿qué ocurre si perdemos el móvil?
Muchas passkeys se sincronizan mediante gestores de credenciales asociados a una cuenta, como los integrados en los ecosistemas de Apple, Google o Microsoft, y también en algunos gestores independientes. Si cambiamos de teléfono y recuperamos esa cuenta, las credenciales pueden volver a estar disponibles. Además, un segundo dispositivo ya conectado puede servir para aprobar el acceso o crear otra passkey.
El punto delicado es que la recuperación de la cuenta que sincroniza esas credenciales pasa a ser crítica. Si depende de métodos débiles, parte de la seguridad conseguida se pierde. Si es demasiado estricta y no conservamos dispositivos de confianza o códigos de recuperación, podemos quedarnos fuera. También existen passkeys ligadas a un dispositivo concreto, como ciertas llaves de seguridad físicas, que no se sincronizan y deben tratarse de otra manera.
La convivencia entre ecosistemas tampoco es siempre transparente. Los estándares están pensados para ser interoperables y ya es posible usar un teléfono para entrar en un ordenador cercano, a menudo escaneando un código QR y verificando la proximidad. Aun así, mover todas las credenciales de un proveedor a otro, elegir qué gestor debe responder o entender dónde está guardada cada passkey puede resultar más confuso de lo deseable. La portabilidad está avanzando, pero todavía no ofrece en todos los casos la libertad y claridad que muchos usuarios esperan.
¿Y si estoy en un ordenador ajeno?
No siempre iniciamos sesión desde nuestros propios equipos. En un ordenador prestado, una passkey del móvil puede utilizarse mediante un flujo entre dispositivos: la web muestra un código QR, el teléfono confirma que ambos aparatos están cerca y autoriza el acceso. La credencial privada no se instala permanentemente en el ordenador ajeno.
Es una solución ingeniosa, aunque menos familiar que escribir una contraseña de memoria. También depende de tener el móvil disponible, de que los dispositivos sean compatibles y, en determinadas situaciones, de ciertas conexiones inalámbricas. En equipos antiguos, entornos corporativos muy restringidos o servicios con implementaciones incompletas, la experiencia puede fallar o acabar recurriendo a un método alternativo.
Ese método de respaldo importa. Si una cuenta permite entrar con passkey pero conserva una contraseña débil y una recuperación vulnerable, el atacante puede ignorar la opción más segura y buscar el camino fácil. Durante la transición, muchos servicios mantendrán ambos sistemas, por lo que la seguridad real dependerá también de cómo diseñen las excepciones.
Una transición, no una desaparición inmediata
Las contraseñas no van a evaporarse de un día para otro. Hay sistemas antiguos, dispositivos compartidos, empresas con infraestructura propia y usuarios que necesitan opciones de recuperación accesibles. Durante años conviviremos con passkeys, contraseñas, códigos temporales, enlaces por correo y llaves físicas.
Tampoco conviene presentar las passkeys como una tecnología mágica. Concentrar credenciales en un gestor aumenta la importancia de proteger ese gestor y plantea dudas razonables sobre dependencia de proveedores. La sincronización aporta comodidad, pero requiere confiar en la seguridad del ecosistema que la proporciona. Y cualquier sistema de autenticación necesita resolver el difícil equilibrio entre impedir una suplantación y permitir que el propietario recupere su cuenta.
Aun con esos matices, la dirección resulta interesante. Los gestores de contraseñas intentaron hacer soportable un modelo basado en cientos de secretos. Las passkeys aspiran a que esos secretos dejen de ser una responsabilidad del usuario.
La diferencia parece pequeña cuando todo se reduce a poner el dedo sobre un sensor. Por debajo, sin embargo, cambia la pregunta que responde el inicio de sesión. Ya no tenemos que demostrar que conocemos una cadena de caracteres, sino que podemos autorizar el uso de una credencial creada para ese servicio. Puede que las contraseñas sigan acompañándonos bastante tiempo, pero ya han dejado de ser la única forma imaginable de entrar en nuestras cuentas.
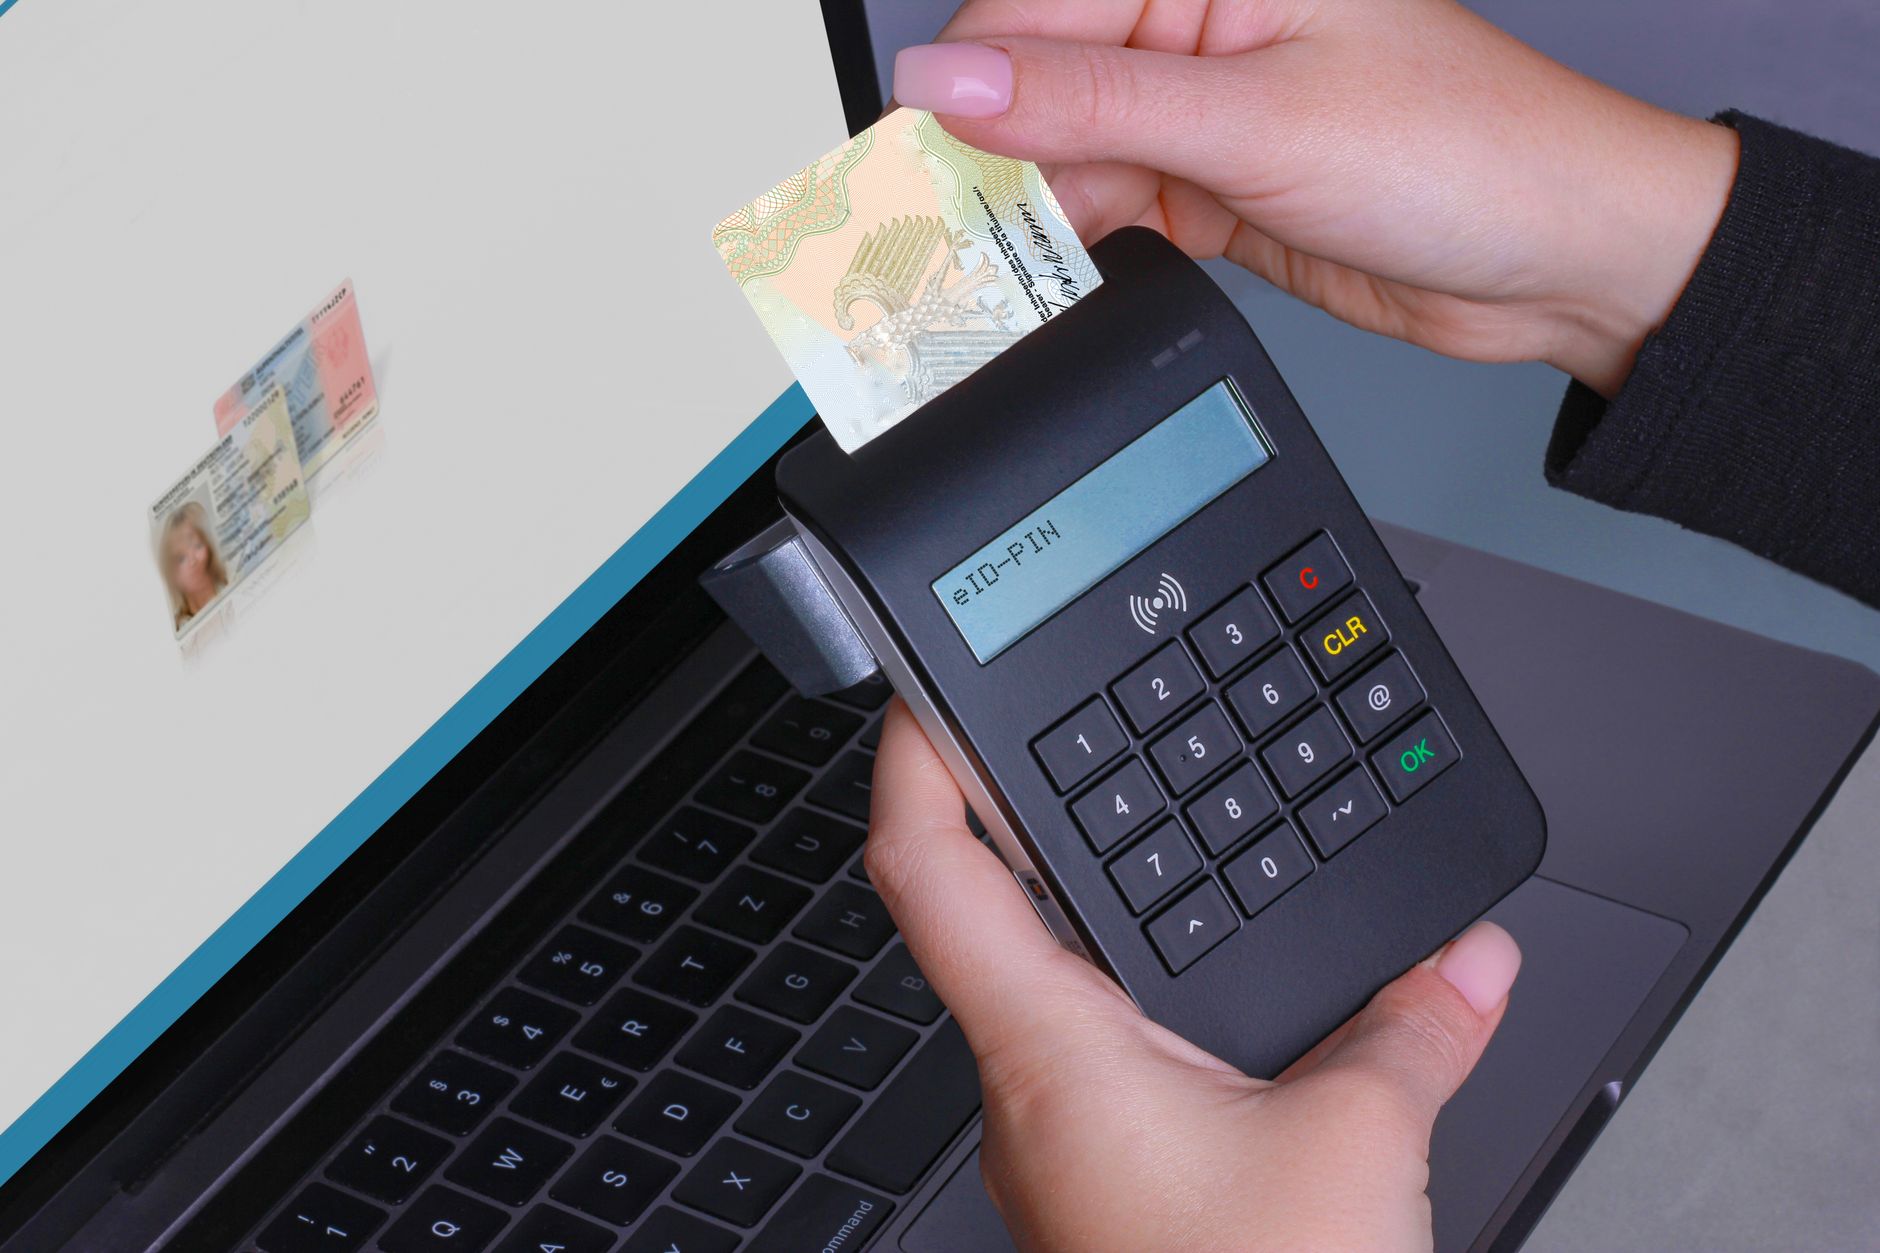
Foto de REINER SCT en Pexels.